
Geschäftsumfeld
Das Produkt wurde für Compliance-, Operations- und Risikoteams ausgelegt, die in einem Finanzkontext für Customer Due Diligence, Fallprüfung, Compliance-Monitoring und laufende Profilpflege verantwortlich sind.
Diese Seite wurde mit KI übersetzt und kann Ungenauigkeiten enthalten.
Case Study
Volt X
Volt X konzipierte und entwickelte einen Agentic KYC Orchestrator für einen Finanzoperations-Kontext, in dem Kundenrisikoprüfung, KYC-Fälle, Compliance-Meldungen und operatives Reporting als ein kontrolliertes System zusammenwirken mussten. Die Plattform ersetzte verstreute Prüfaktivitäten durch strukturierte Fall-Workflows, Risikotransparenz, SLA-Tracking, prüfungssichere Aufzeichnungen und dashboardgestützte operative Steuerung.
Projektwirkung
Das Projekt zielte darauf ab, den operativen Reibungsverlust manueller KYC-Prüfung zu reduzieren und gleichzeitig Nachweise, Verantwortlichkeiten und Transparenz über Compliance-Teams hinweg zu verbessern. Die Metriken unten spiegeln die praktische Wirkung wider, Kundenrisiko, Fall-Workflows, Meldungen und Reporting in ein gesteuertes Produktfundament zu führen.
Schnellere Fallprüfung
Strukturierte Warteschlangen, Verantwortlichkeiten, Filter und Fallzustände halfen, die Zeit von der Aufnahme bis zur Prüfentscheidung zu verkürzen.
Weniger manuelles Follow-up
Zentralisierte Datensätze, Meldungen, Zuweisungsansichten und Workflow-Status reduzierten wiederholtes Nachfassen über E-Mail, Tabellen und separate Tracker.
Bessere Operations-Transparenz
Dashboards, Trichter, SLA-Ansichten und Risiko-Widgets gaben Managern eine klarere Sicht auf Backlog, Prüfstatus, Validierungsaktivität und Prioritätsfälle.
Weniger Fälle ohne Verantwortung
Klare Zuweisung, Verantwortungsstatus, Prüfwarteschlangen und Prioritätssichtbarkeit reduzierten die Zahl der KYC-Fälle ohne nachvollziehbare nächste Aktion deutlich.
Projektkontext
Der Kundenkontext war eine regulierte Finanzumgebung, in der KYC-Aktivitäten verschiedene Kundentypen, Prüfphasen, Risikokategorien, Validierungsprüfungen, Meldungen, Ausnahmepfade und Reporting-Anforderungen umfassten. Teams benötigten einen klareren Weg, Fallvolumen zu steuern, Risiken zu verstehen, Verantwortlichkeiten zuzuweisen, Fortschritt zu verfolgen und Nachweise zu sichern – ohne auf verstreute operative Tools angewiesen zu sein.
Die Herausforderung
KYC-Workflows erzeugen gleichzeitig Druck an mehreren Stellen: Datenqualität, Risikoklassifizierung, Verantwortlichkeiten, Prüfwarteschlangen, Compliance-Meldungen, SLA-Erwartungen und Prüfnachweise. Die Herausforderung bestand nicht nur darin, eine klarere Oberfläche zu gestalten, sondern eine Produktstruktur zu schaffen, die regulierte Arbeit leichter handhabbar macht, ohne die Kontrolle zu schwächen.
Projektziele
Erfolg bedeutete ein Produktfundament, das Compliance-Teams ermöglichte, KYC-Fälle, Kundenprofile, Risikoindikatoren, Meldungen und Reporting aus einer kontrollierten Umgebung zu steuern. Die Plattform musste die tägliche Produktivität verbessern und gleichzeitig Prüfbarkeit, Zugriffskontrolle und künftige Workflow-Erweiterung unterstützen.
Unser Vorgehen
Volt X betrachtete das Produkt als regulierte Operations-Plattform, nicht als reines Dashboard-Projekt. Zuerst kartierten wir Nutzer, Fallzustände, Risikodaten, Meldungstypen, Prüfaktionen, Reporting-Bedürfnisse und Governance-Regeln; anschließend nutzten wir Enterprise-Produktmuster und Blaze-gestützte Bereitstellung, um das funktionsfähige Produktfundament schnell und konsistent zu formen.
Betriebsrealität verstehen
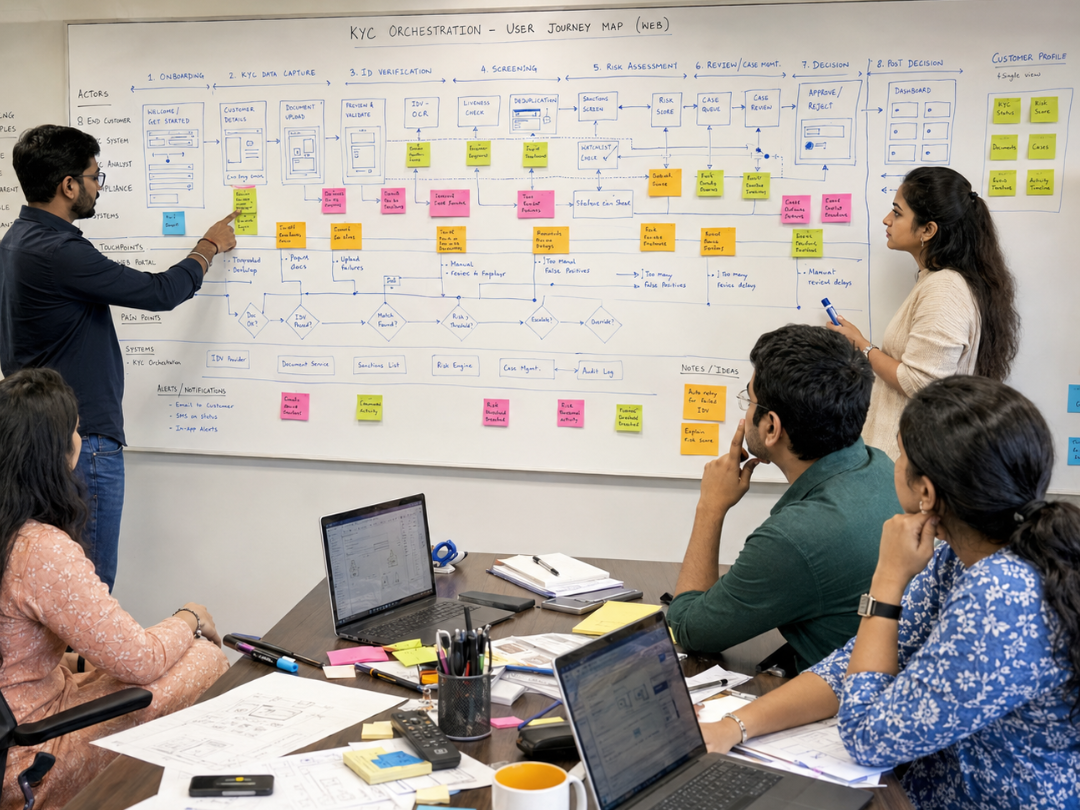
Wir kartierten den KYC-Prüflebenszyklus über Kundenprofile, Fallwarteschlangen, Risikoindikatoren, Compliance-Meldungen, Verantwortlichkeiten, SLA-Druck und Eskalationspunkte. Das gab dem Produkt eine klare operative Grundlage, bevor die Interface-Produktion begann.
Produktstruktur definieren
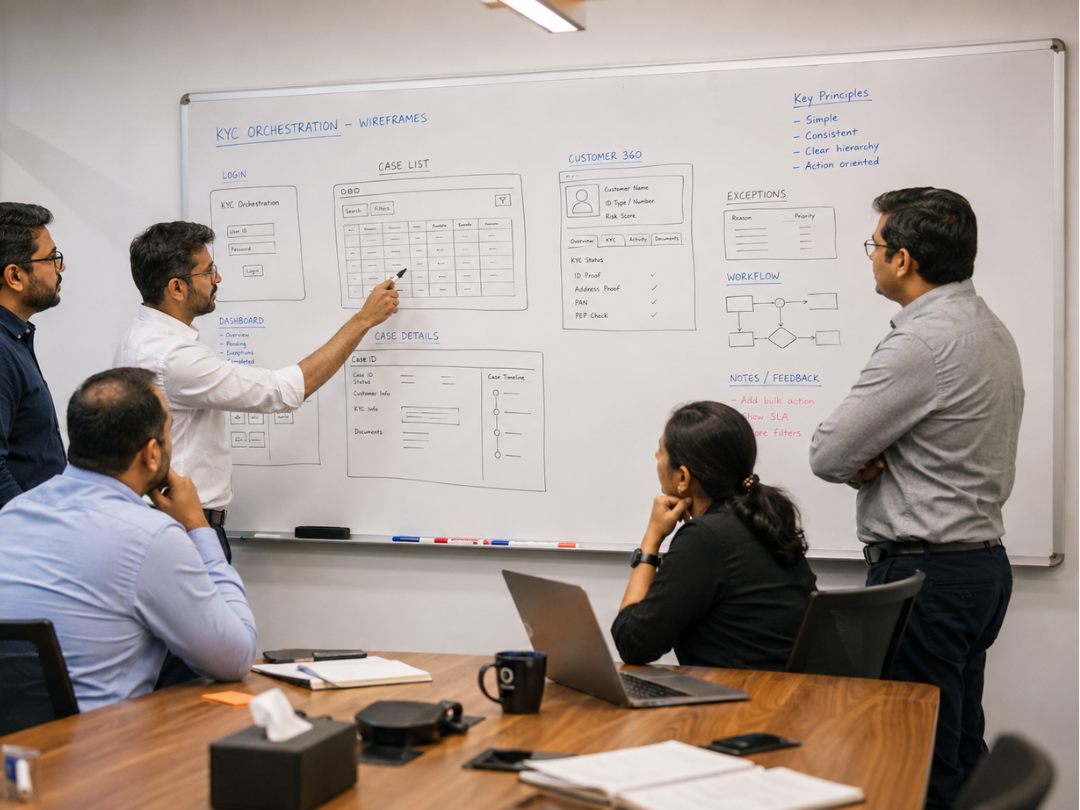
Wir überführten das Betriebsmodell in Module, Datensätze, Tabellen, Dashboards, Filter, Fallaktionen, Kundenprofil-Ansichten, Risikofelder und Meldungszustände. So entstand ein klares Produktgerüst für die KYC-Orchestrierungsschicht.
Enterprise-Muster anwenden
Wir wendeten bewährte Enterprise-Muster für Tabellen, Filter, Status-Chips, Metrik-Karten, Charts, Detailansichten, Audit-Aktionen, Exporte und operative Dashboards an. So blieb die Oberfläche über jedes KYC- und Compliance-Modul hinweg konsistent.
An der Business-Delta anpassen
Wir passten Fallphasen, Risikolabels, Kundenattribute, Meldungstypen, Verantwortungsfelder, Filter, Dashboards und Reporting-Ansichten am spezifischen KYC-Betriebsmodell aus. Die Plattform blieb strukturiert und spiegelte zugleich die Geschäftsrealität wider.
Bauen, validieren und verfeinern
Wir bauten das funktionsfähige Interface-Fundament, validierten es anhand realistischer KYC-Szenarien und verfeinerten das Produkt rund um Fallbearbeitung, Kundenrisikoprüfung, Meldungsmanagement und Dashboard-Transparenz. Ergebnis war ein release-fähiges Produktfundament mit Erweiterungsspielraum.
Die Lösung
Das gelieferte Produkt vereinte Dashboard-Intelligence, KYC-Fallmanagement, Kundenprofile, Risikodaten, Compliance-Meldungen, Filter, Tabellen, Aktionen und Reporting-Widgets in einer kohärenten Plattform. Compliance-Teams erhielten einen strukturierten Weg, Fälle zu prüfen, Kundenrisiken zu überwachen, auf Meldungen zu reagieren und operative Arbeitslast aus einem einzigen Produktfundament zu steuern.
Die Produkterfahrung orientierte sich an der tatsächlichen Arbeitsweise von Compliance-Teams: Dashboard scannen, Fälle priorisieren, Kundenrisiken prüfen, Meldungen bearbeiten und operativen Fortschritt verfolgen. Jedes Hauptmodul nutzte konsistente Tabellen, Filter, Statusindikatoren, Aktionssteuerungen und Dashboard-Muster, um die kognitive Belastung zu reduzieren.
Die Plattform wurde als modernes Full-Stack-Anwendungsfundament mit starkem Frontend-System, API-fähiger Architektur, strukturierter Datenpersistenz, Integrationsbereitschaft und operativen Kontrollen gestaltet. Der Stack unten spiegelt ein realistisches Enterprise-Setup für diese Art regulierter Workflow-Produkte wider.
Die Oberfläche nutzte ein komponentenbasiertes Frontend mit konsistenten Dashboards, Datentabellen, Filtern, Statusindikatoren und responsiven Layouts für operative Nutzer.
Die Anwendungsschicht stellte strukturierte Services für Fälle, Kunden, Meldungen, Dashboard-Metriken, Aktionen und Konfiguration über saubere API-Verträge bereit.
Das Datenmodell unterstützte Kundenprofile, KYC-Fälle, Risikoindikatoren, Meldungsdatensätze, Statushistorie, Zuweisungen und operatives Reporting.
Die Architektur ermöglichte Integration mit Identitätsprüfungen, Screening-Anbietern, Kundensystemen, Benachrichtigungsdiensten und downstream Reporting-Umgebungen.
Das Deployment-Modell war für sicheres Hosting, kontrollierte Umgebungen, wiederholbare Builds und skalierbaren Anwendungsbetrieb ausgelegt.
Operative Transparenz wurde durch Logs, Metriken, Application Traces, Uptime-Checks und Issue-Monitoring in der Produktumgebung unterstützt.
Produkt-Rundgang
Der Rundgang folgt dem operativen Kernrhythmus der Plattform: mit Dashboard-Transparenz beginnen, in die KYC-Fallprüfung wechseln, Kundenrisiken inspizieren, Compliance-Meldungen bearbeiten und die Kontrollschicht steuern, die das Produkt gesteuert hält.
Walkthrough 1
Das Hauptdashboard gibt Compliance-Teams eine Live-Betriebssicht über Kundenvolumen, KYC-Status, Validierungen, SLA-Druck, Falltrends, Risikoverteilung und dringende Arbeit. Manager können Engpässe, Prioritätswarteschlangen und Prüfdruck schnell erkennen, ohne separate Reports zusammenzustellen.
Das Dashboard fungiert als Kommandozentrum für KYC-Operationen und Management-Review.
Walkthrough 2
Das KYC-Fallmodul gibt Analysten und Prüfern eine strukturierte Warteschlange von Kundenfällen mit Verantwortlichkeiten, Risikoindikatoren, Phasen, zugewiesenen Nutzern, Prüfdaten und Aktionssteuerungen. Filter, Ansichten und Exportaktionen ermöglichen Teams, Arbeit zu priorisieren und Fallfortschritt zu steuern, ohne den Workspace zu verlassen.
KYC-Fallwarteschlangen sind für Priorisierung, Zuweisung, Prüfung und operative Nachverfolgung ausgelegt.
Walkthrough 3
Kundenprofile und Risiko-Ansichten führen zentrale Kundenattribute in einem strukturierten Workspace zusammen – einschließlich Kundentyp, Risikostatus, Onboarding-Daten, letztem Prüfdatum, nächstem Prüfdatum, Kontaktdaten und zugewiesener Verantwortung. Ziel ist, Profilprüfungen zu beschleunigen und gleichzeitig einen klaren Kundenrisikokontext zu bewahren.
Kundenrisiko-Akten geben Analysten den Kontext, den sie für sichere Prüfung und Handlung brauchen.
Walkthrough 4
Die Plattform umfasst rollenbasierte Zugriffskontrollen und Benachrichtigungsregeln, damit KYC-Arbeit zur richtigen Zeit die richtigen Personen erreicht. Compliance-Analysten, Prüfer, Manager und Administratoren arbeiten aus berechtigten Ansichten, während Meldungen und Prüfauslöser Teams helfen, bei Prioritätsfällen, Eskalationen, SLA-Risiko und fehlenden Follow-ups zu handeln.
RBAC und Benachrichtigungen halten sensible KYC-Arbeit gesteuert, geroutet und sichtbar – ohne manuelle Erinnerungen.
Walkthrough 5
Der Compliance-Meldungsbereich gibt Teams einen kontrollierten Weg, Meldungstypen, Schweregrad, Priorität, Zuweisung, Eskalation und Lösungsstatus zu prüfen. Zusammen mit Konfigurationsbereichen für Richtlinien, Einwilligung, Workflows und Ausnahmen entsteht so eine stärkere Kontrollschicht für regulierte Operationen.
Meldungs- und Konfigurationsmodule helfen der Plattform, Richtlinienänderungen und operative Kontrolle zu tragen.
Blaze und Liefervorteil
Blaze beschleunigte das Produkt, indem wiederverwendbare Enterprise-Muster in ein strukturiertes KYC-Fundament überführt wurden: Dashboards, Fälle, Datensätze, Filter, Rollenpfade, Tabellen, Meldungen, Charts und Workflow-Zustände. Der Nutzen war keine lose KI-Generierung, sondern kontrollierte Software-Erstellung mit deterministischen Mustern, konsistenten UI-Verträgen und sauberer Ownership nach dem Export.
Zeit bis Fertigstellung
Das Produktfundament ging innerhalb eines 8-wöchigen Lieferzyklus von strukturiertem Scope zu funktionsfähigem Interface und Workflow-Fundament über.
Kern-Lieferteam
Das Projekt wurde von einem kompakten Senior-Team geliefert – Produktarchitektur, UX, Frontend-Engineering und Delivery-Kontrolle.
Lieferkosten gespart
Strukturierte Produkt-Systeme und Blaze-gestützte Bereitstellung reduzierten den erwarteten Lieferaufwand im Vergleich zu einem traditionellen Custom-Build-Modell.
Produktmodule
Das Plattformfundament umfasste Dashboard, KYC-Fälle, Kundenprofile, Meldungen, Workflows, Richtlinien, Einwilligung, Monitoring, Ausnahmen, Reporting und Konfigurationsbereiche.
Ausgelieferte Features
Features umfassten Tabellen, Filter, Charts, Trichter, Heatmaps, Exporte, Verantwortungsfelder, Prüfzustände, Meldungswarteschlangen, Statuslabels und rollenbasierte Aktionen.
Nutzerzufriedenheits-Score
Interne Review-Nutzer bewerteten das Produkt hoch für Klarheit, Workflow-Transparenz, Navigationskonsistenz und operative Nützlichkeit.
Projektwirkung
Das Projekt zielte darauf ab, den operativen Reibungsverlust manueller KYC-Prüfung zu reduzieren und gleichzeitig Nachweise, Verantwortlichkeiten und Transparenz über Compliance-Teams hinweg zu verbessern. Die Metriken unten spiegeln die praktische Wirkung wider, Kundenrisiko, Fall-Workflows, Meldungen und Reporting in ein gesteuertes Produktfundament zu führen.
Schnellere Fallprüfung
Strukturierte Warteschlangen, Verantwortlichkeiten, Filter und Fallzustände halfen, die Zeit von der Aufnahme bis zur Prüfentscheidung zu verkürzen.
Weniger manuelles Follow-up
Zentralisierte Datensätze, Meldungen, Zuweisungsansichten und Workflow-Status reduzierten wiederholtes Nachfassen über E-Mail, Tabellen und separate Tracker.
Bessere Operations-Transparenz
Dashboards, Trichter, SLA-Ansichten und Risiko-Widgets gaben Managern eine klarere Sicht auf Backlog, Prüfstatus, Validierungsaktivität und Prioritätsfälle.
Weniger Fälle ohne Verantwortung
Klare Zuweisung, Verantwortungsstatus, Prüfwarteschlangen und Prioritätssichtbarkeit reduzierten die Zahl der KYC-Fälle ohne nachvollziehbare nächste Aktion deutlich.
Ergebnis
Jenseits der messbaren Gewinne war das größte Ergebnis operative Sicherheit. Die Plattform gab Teams einen klareren Weg, Kundenrisiken zu steuern, Prüfarbeit zu priorisieren, Meldungen zu bearbeiten und den Zustand der KYC-Operationen zu erklären – ohne getrennte Tools.
Mit Volt X bauen
Volt X hilft Teams, regulierte operative Komplexität in maßgeschneiderte Enterprise-Software mit stärkerer Struktur, schnellerer Lieferung und besserer langfristiger Kontrolle zu überführen. Wenn Ihr Team ein gesteuertes Produktfundament für Finanzoperationen, Compliance-Workflows oder Risikoprüfung braucht, können wir es mitgestalten.
Volt X
The Volt X view
Insights on product strategy, software architecture, enterprise UX, modernisation, AI adoption, and delivery discipline. These notes reflect how Volt X thinks about building software that is practical, scalable, and useful in real business environments.
Gespräch beginnen
Wir freuen uns, von Ihnen zu hören.
Was als Nächstes geschieht
Bevorzugen Sie E-Mail? business@yourvoltx.com